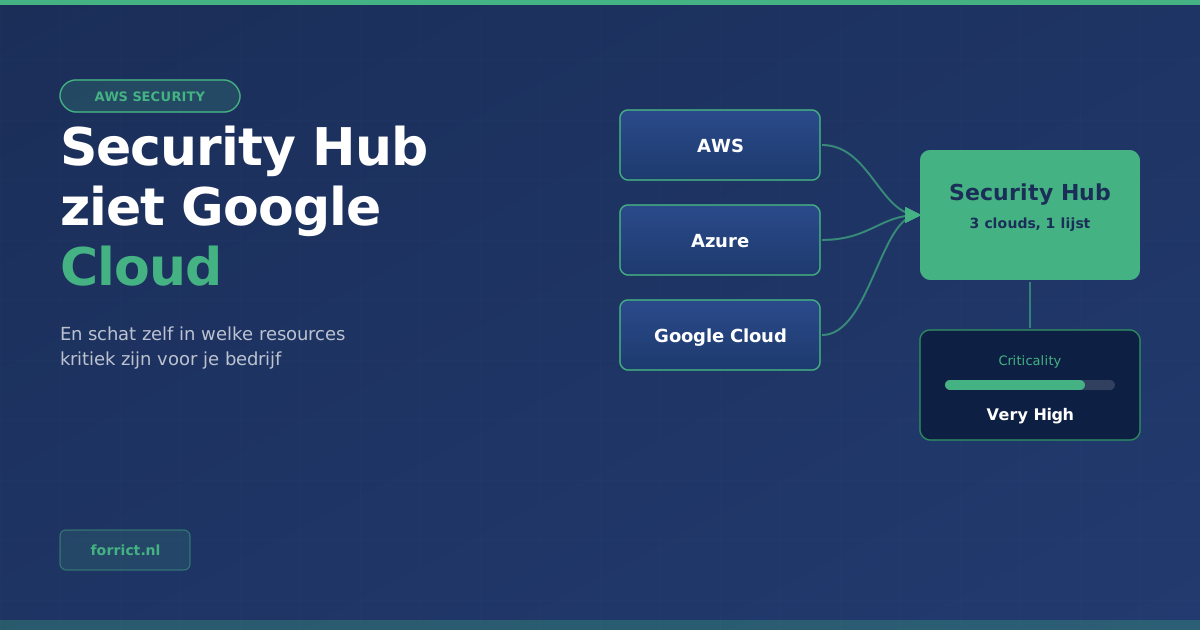
In oktober schreven we dat AWS Security Hub nu ook je Azure-omgeving bewaakt. Op 17 november 2026 zette AWS de volgende stap: Security Hub controleert nu ook Google Cloud. Op dezelfde dag kwam een update die voor élke Security Hub-gebruiker telt, ook als je alleen AWS gebruikt: Security Hub schat zelf beter in welke resources belangrijk zijn voor je bedrijf.
Hieronder eerst wat er precies is aangekondigd, met de bronnen erbij. Daarna onze kijk op wat je ermee doet.
Update 1: Security Hub voor Google Cloud
Volgens de aankondiging van AWS kan Security Hub nu Google Cloud-resources bewaken naast AWS. Microsoft Azure werd al ondersteund.
| Wat de aankondiging zegt | |
|---|---|
| Wat Security Hub ontdekt | Virtuele machines, container images in Artifact Registry, Cloud Run functions en identiteiten in Google Cloud |
| Waarop het controleert | Verkeerde instellingen, blootstelling aan internet en kwetsbaarheden in software |
| Benchmark | CIS Benchmarks for Google Cloud Platform Foundations |
| Weergave | AWS- en Google Cloud-bevindingen in één geprioriteerde lijst, in hetzelfde formaat |
| Automatisch reageren | Via je bestaande Amazon EventBridge-koppelingen |
| Los in te zetten | De Google Cloud-koppeling voor posture management (Security Hub CSPM) en voor kwetsbaarheden (Amazon Inspector) kun je ook apart aanzetten |
Wat kost het?
Er is een losse gratis proefperiode van 30 dagen, die start zodra je de Google Cloud-koppeling aanmaakt. Daarna betaal je voor Google Cloud-resources hetzelfde als voor vergelijkbare AWS-resources (prijzen).
Waar is het beschikbaar?
Je maakt de koppeling aan vanuit de meeste AWS-regio’s waar Security Hub draait. Uitgezonderd zijn Middle East (UAE), Middle East (Bahrain), Asia Pacific (Taipei) en Asia Pacific (New Zealand).
Azure en Google Cloud naast elkaar
| Microsoft Azure | Google Cloud | |
|---|---|---|
| Virtuele machines | Azure Virtual Machines | Virtuele machines |
| Container images | Azure Container Registry | Artifact Registry |
| Serverless | Azure Function Apps | Cloud Run functions |
| Identiteiten | Azure-identiteiten | Google Cloud-identiteiten |
| CIS Benchmark | Microsoft Azure Foundations | Google Cloud Platform Foundations |
| Aangekondigd | Juli 2026 (aankondiging) | November 2026 |
Update 2: Security Hub weet beter wat belangrijk is
Security Hub maakt exposure findings: bevindingen die laten zien hoe een resource aangevallen kan worden. Hoe ernstig zo’n bevinding is, hangt mede af van hoe kritiek de resource is. Tot nu toe haalde Security Hub dat alleen uit tags en namen. Resources zonder goede tags kregen daardoor vaak criticality Unknown, en die bevindingen waren lastig te prioriteren (aankondiging).
Nu kijkt Security Hub ook naar de software die op een resource draait en naar het gebruik ervan. Het voorbeeld van AWS: een EC2-instance met een database-engine en constant verkeer krijgt een hogere criticality dan een instance waar alleen monitoring-agents op draaien en die verder niets doet.
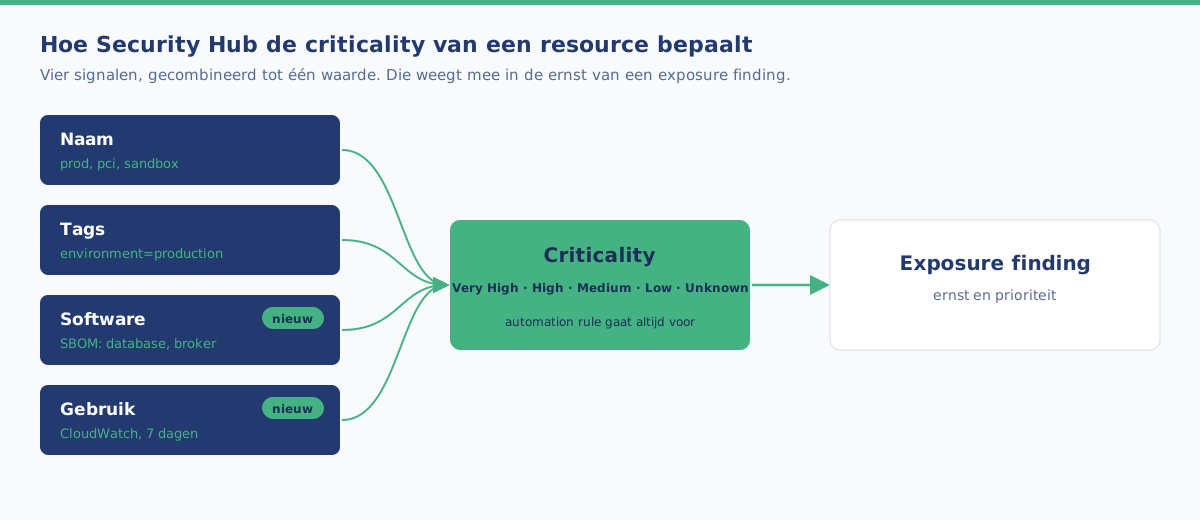
Volgens de AWS-documentatie combineert Security Hub deze signalen:
| Signaal | Hoe Security Hub het gebruikt |
|---|---|
| Naam | Patronen in de naam. prod of pci weegt zwaarder dan sandbox |
| Tags | Patronen in tags. environment=production weegt zwaarder dan environment=dev |
| Software (nieuw) | De software bill of materials (SBOM) van compute-resources. Een database, identity-dienst of message broker weegt zwaarder dan alleen monitoring-agents |
| Gebruik (nieuw) | CloudWatch-metrics van de afgelopen 7 dagen, vergeleken met resources van hetzelfde type in hetzelfde account en dezelfde regio. De waarden zelf worden niet getoond |
Wat je verder moet weten:
| Punt | Wat het betekent |
|---|---|
| Waarden | Very High, High, Medium, Low of Unknown |
| Geen instelling nodig | Er is niets aan te zetten en je hoeft niet te taggen |
| Kosten | Inbegrepen in het Security Hub Essentials-plan, zonder extra kosten |
| Zelf overschrijven | Een automation rule gaat altijd voor op de ingeschatte criticality |
| Unknown telt niet mee | Een resource met criticality Unknown beïnvloedt de ernst van een bevinding niet |
| Geen verlaging | Een signaal dat ontbreekt, verlaagt de criticality niet. Alleen het type resource bepaalt niets |
| Vastgelegd bij evaluatie | Een bestaande bevinding houdt de criticality van het moment van evalueren, tot Security Hub hem opnieuw beoordeelt |
De documentatie zegt niet of deze inschatting ook geldt voor resources in Azure of Google Cloud. Ga daar dus niet van uit.
Onze kijk: wat betekent dit voor jou?
Dit deel is de mening van Forrict, geen onderdeel van de aankondiging.
De criticality-update is voor bijna iedereen het belangrijkste nieuws. AWS noemt het zelf als reden: resources die niet consequent getagd zijn, kregen vaak criticality Unknown. Zo’n resource telt dan niet mee in de ernst van een bevinding, ook als hij wel belangrijk is. Als Security Hub zelf ziet dat op die ene server een database draait met veel verkeer, weegt die nu zwaarder mee. Dat helpt kleine teams die geen tijd hebben om alles door te lopen.
Tags blijven nuttig. De nieuwe signalen vullen gaten, maar ze vervangen een goede tagging-afspraak niet. Tags heb je ook nodig voor kosten, eigenaarschap en automatisering. Weet je zeker dat een resource kritiek is, leg dat dan vast met een automation rule. Dat gaat altijd voor.
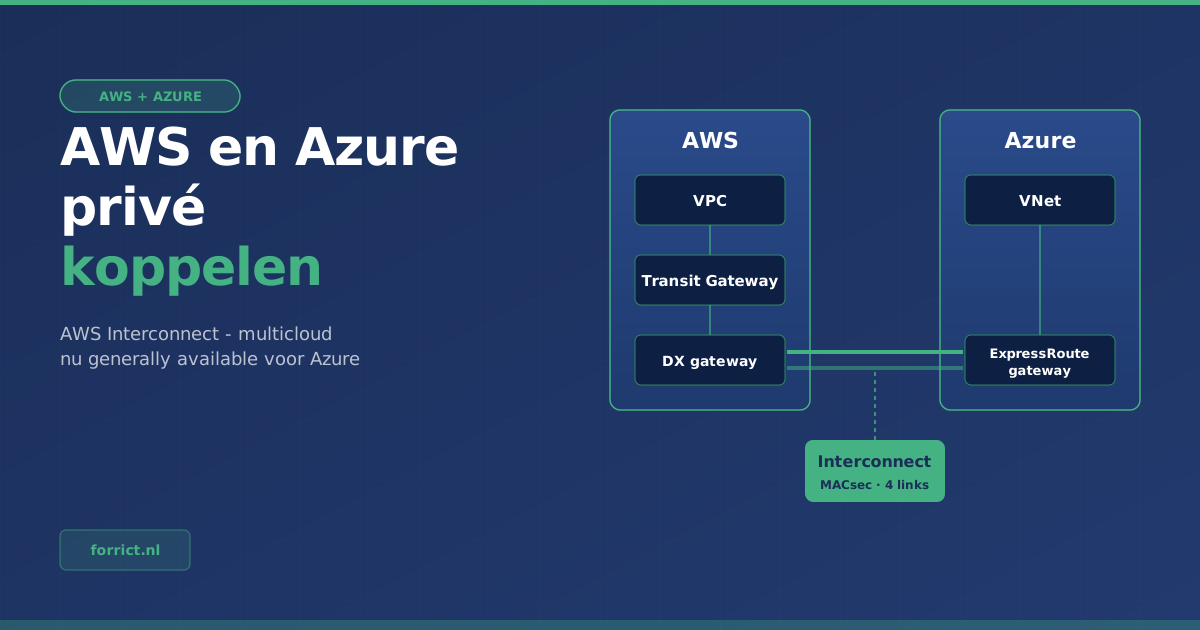
Google Cloud is voor het Nederlandse MKB minder gebruikelijk, maar de richting is duidelijk. Met Azure en nu Google Cloud wordt Security Hub één plek voor de beveiliging van alle grote clouds. Gebruik je naast AWS ook een andere cloud, al is het maar één project, dan zie je die risico’s nu in dezelfde lijst. Dat werkt goed samen met een privé netwerk tussen de clouds, zoals AWS Interconnect met Azure.
Een tool lost niets op. Security Hub laat zien wat er mis is en wat het eerst moet. Het repareren blijft werk: rechten beperken, poorten dichtzetten, software bijwerken.
Zo pak je het aan
- Open in Security Hub een paar exposure findings en kijk op het tabblad Impact assessment welke criticality de resource nu heeft.
- Controleer of de belangrijkste resources goed worden ingeschat. Zo niet, leg het vast met een automation rule.
- Gebruik je ook Google Cloud of Azure, maak dan de koppeling aan en gebruik de 30 gratis dagen om te zien wat er bovenkomt.
- Spreek af wie de bevindingen met de hoogste ernst oppakt, en hoe snel.
Wil je weten hoe jouw omgeving ervoor staat? Met een AWS Security Assessment brengen we de risico’s in kaart en zetten we de verbeteringen op volgorde.
Neem contact op over je cloudsecurity →
Bronnen
- AWS What’s New, 17 november 2026: AWS Security Hub extends unified security management to Google Cloud Platform
- AWS What’s New, 17 november 2026: AWS Security Hub now infers resource criticality from installed software and usage
- AWS What’s New, juli 2026: AWS Security Hub extends unified security management to Microsoft Azure
- AWS-documentatie: Resources in Security Hub
- AWS Security Hub-prijzen
Forrict
AWS expert en consultant bij Forrict, gespecialiseerd in cloud architectuur en AWS best practices voor Nederlandse bedrijven.