Op 17 november 2026 begon Microsoft Ignite. Microsoft deed daar een lange lijst aankondigingen, en een groot deel ging over AI-agents. Voor een MKB-bedrijf met Microsoft 365, Intune en Windows-laptops is de vraag simpeler: wat verandert er voor mijn werkplekken, en wat kan ik nu al gebruiken?
Hieronder de aankondigingen die daar het meest toe doen, met per onderdeel de status en de bron. Daarna onze kijk op wat je er nu mee doet.
Baseline security mode 2026 is algemeen beschikbaar
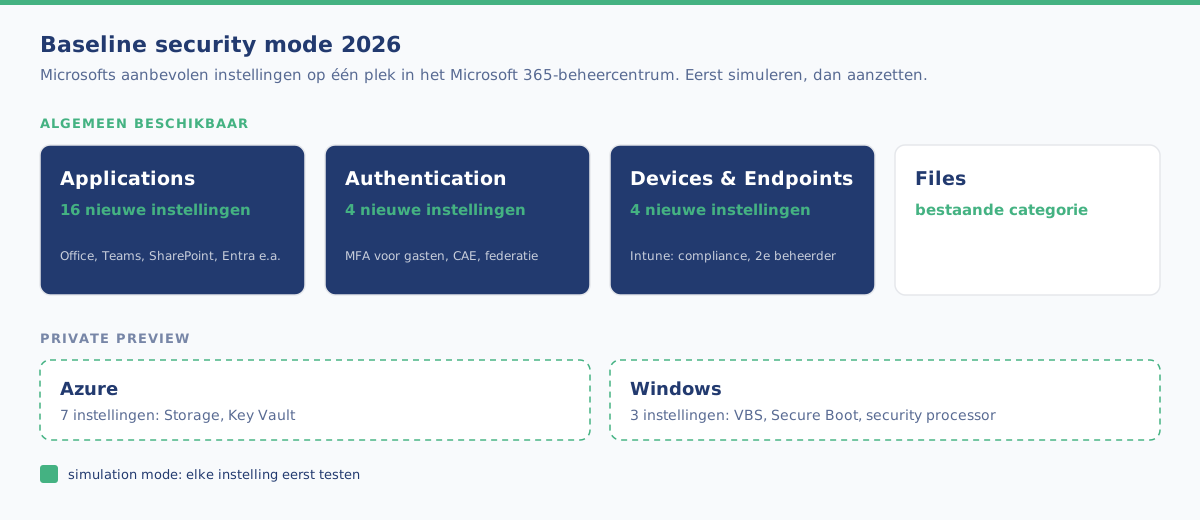
Het belangrijkste nieuws voor beheerders van Microsoft 365. Baseline security mode (BSM) zet de beveiligingsinstellingen die Microsoft aanraadt op één plek in het Microsoft 365-beheercentrum. Je ziet wat er al goed staat, en je kunt de rest aanzetten (Microsoft 365 Blog).
| Wat Microsoft zegt | |
|---|---|
| Status | Generally available, met een gefaseerde uitrol over alle ondersteunde Microsoft 365-cloudomgevingen |
| Nieuw | 24 nieuwe instellingen en een nieuwe categorie Applications |
| Categorieën | Applications, Authentication, Devices & Endpoints en Files |
| Diensten | Office, SharePoint, Teams, Exchange en Entra, en nu ook Intune, Purview en Dynamics 365 |
| Testen | Elke instelling kun je eerst in simulation mode draaien om de impact te zien |
| Waar | Microsoft 365-beheercentrum → Org Settings → Security & Privacy → Baseline security mode (als Global Administrator) |
| Nieuwe tenants | BSM 2025 wordt de standaardinstelling voor alle nieuwe Microsoft 365-tenants |
| Compliance | Volgens Microsoft garandeert BSM geen naleving van wet- of regelgeving |
Een greep uit de nieuwe instellingen
| Categorie | Voorbeelden uit de aankondiging |
|---|---|
| Applications (16) | Office blokkeert COM-add-ins die niet op de lijst van de beheerder staan. Externe gebruikers wachten in de lobby van Teams. Geen nieuwe klassieke SharePoint-pagina’s meer |
| Authentication (4) | MFA verplicht voor gasten en externe gebruikers in Entra. Teams blokkeert federatie met trial-tenants |
| Devices & Endpoints (4, Intune) | Melding bij het inschrijven van een nieuw apparaat. Een compliance policy verplicht. Een maximum aantal apparaten per gebruiker. Een tweede beheerder moet gevoelige acties goedkeuren |
| Azure (7, private preview) | Storage: alleen versleuteld transport, geen anonieme publieke toegang, minimale TLS-versie, geen Shared Key. Key Vault: beperkte publieke toegang, purge protection, soft delete |
| Windows (3, private preview) | Virtualization-based security, Secure Boot en de security processor |
Sommige instellingen merken je gebruikers. Externe gebruikers krijgen MFA, gasten wachten in de lobby en klassieke SharePoint-pagina’s kun je niet meer maken of bewerken (bestaande pagina’s blijven zichtbaar). De aankondiging noemt geen licentie-eisen.
Windows-beveiliging
Uit de Windows-securityblog van 17 november:
| Aankondiging | Status | Wat het is |
|---|---|---|
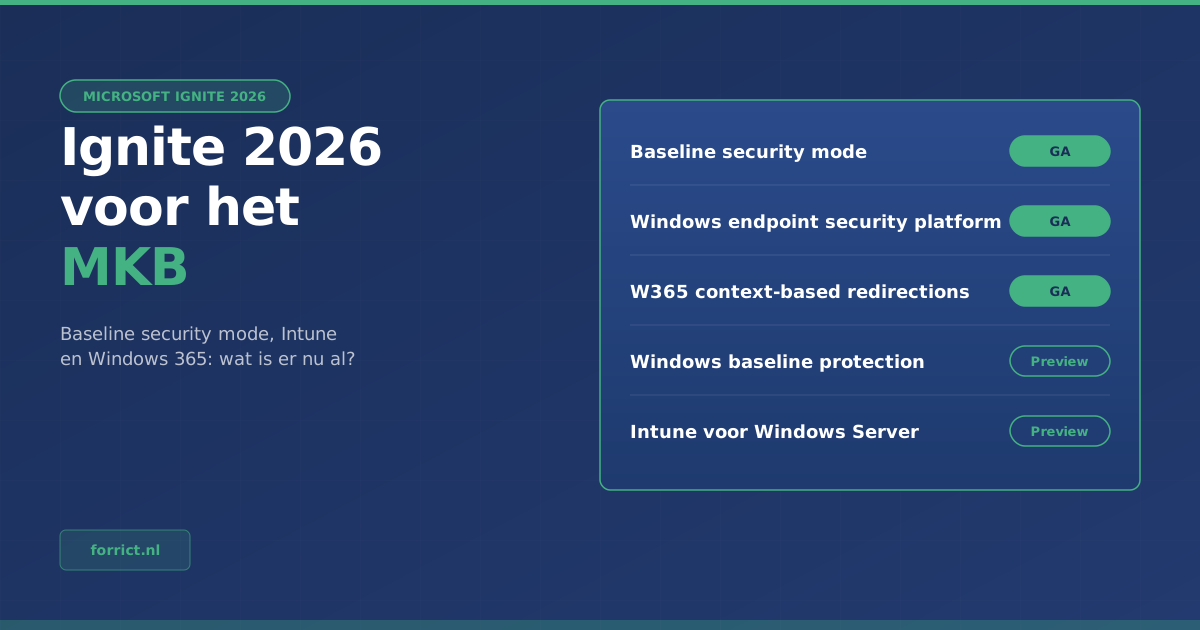
| Windows endpoint security platform | GA op Windows 11 | Securitysoftware is minder afhankelijk van kernel drivers, met behoud van wat die software nodig heeft |
| Windows baseline protection | Preview | Secure Boot, virtualization-based security en memory integrity samen in één beveiligingsstatus met versie, controleerbaar via hardware-attestatie |
| Intune en Windows Autopatch voor Windows Server | Preview | Configuratie, compliance, apps, updates en security voor ondersteunde servers, naast Windows-clients |
| Administrator protection | Niet vermeld | Gebruikers werken standaard zonder beheerrechten en krijgen die alleen als het nodig is |
Volgens het Book of News komen in Intune verder declarative device management (preview) en automatische updates voor alle Windows-apps via Enterprise App Management (private preview).
Windows 365
Uit de Windows 365-blog van 17 november. Let op: de blog noemt Windows 365 Business niet. De aankondigingen gaan over Enterprise, Flex, Reserve en Windows 365 for Agents.
| Aankondiging | Status | Wat het is |
|---|---|---|
| Monitoring en rapportage | GA in Intune | Verbindingskwaliteit en configuraties van begin tot eind volgen |
| Context-based redirections | GA (ook Azure Virtual Desktop) | Klembord, schijven, printers en USB toestaan of blokkeren op basis van de Entra authentication context |
| Output Protection | GA | Beschermt het beeld tegen malware die schermafdrukken maakt |
| Input Protection | Preview | Beschermt toetsenbord en muis tegen keyloggers |
| Windows 365 admin assistant | Public preview in Intune | Een assistent in het Intune-beheercentrum, eerst voor het oplossen van verbindingsproblemen |
| MAM voor Windows App | Public preview | Bescherming van bedrijfsgegevens bij toegang tot een Cloud PC vanaf beheerde en onbeheerde apparaten |
Onze kijk: wat doe je hier nu mee?
Dit deel is de mening van Forrict, geen onderdeel van de aankondigingen.
Begin met Baseline security mode. Dit is algemeen beschikbaar en levert direct iets op. Je krijgt een lijst van wat Microsoft zelf aanraadt, je ziet wat er bij jou nog openstaat, en met simulation mode zie je eerst wie er last van krijgt. Voor een MKB-tenant waar nooit iemand de beveiligingsinstellingen echt heeft nagelopen, is dat een snelle winst.
Let op de instellingen die gebruikers merken. MFA voor externe gebruikers en de lobby in Teams zijn goed, maar vertel het je medewerkers en vaste externe partijen van tevoren. Anders krijg je de vragen op de dag zelf.
De Intune-instellingen zijn klein maar waardevol. Een melding bij een nieuw apparaat, een maximum per gebruiker en een tweede beheerder voor gevoelige acties: dat zijn precies de dingen die je wilt hebben als een account wordt overgenomen. Ze passen bij de basis die we in werkplekbeheer aanbrengen.
Previews: volgen, niet uitrollen. Windows baseline protection, Intune voor Windows Server en de Windows 365 admin assistant zijn interessant, maar nog in preview. Test ze hooguit op een paar apparaten.
AI-agents: niet nu. Een groot deel van Ignite ging over agents (Agent 365, Windows 365 for Agents). Voor de meeste MKB-bedrijven staan de basismaatregelen hierboven eerst. Agents worden pas relevant als je ze echt gaat inzetten.
Gebruik je ook Azure? De Azure-instellingen in BSM (Storage en Key Vault) zijn nog private preview. Wil je die nu al op orde, dan kan dat met Azure Policy. Dat doen we binnen onze Azure-dienstverlening.
Zo pak je het aan
- Open in het Microsoft 365-beheercentrum Org Settings → Security & Privacy → Baseline security mode en bekijk welke instellingen nog niet aan staan.
- Zet de nieuwe instellingen eerst in simulation mode en kijk een week mee wie er geraakt wordt.
- Informeer medewerkers en vaste externe partijen over MFA voor gasten en de lobby in Teams.
- Zet daarna de instellingen per categorie aan, te beginnen bij Authentication en Devices & Endpoints.
- Houd de previews voor Windows en Windows 365 in de gaten, en test ze op een paar apparaten zodra ze algemeen beschikbaar zijn.
Wil je dat iemand dit voor je oppakt? Bij werkplekbeheer richten we Microsoft 365, Intune en de beveiliging van je werkplekken voor je in en houden we ze bij.
Neem contact op over je werkplekbeheer →
Bronnen
- Microsoft 365 Blog, 17 november 2026: Ignite’26 Spotlight: Announcing Microsoft Baseline security mode 2026 General Availability
- Windows Experience Blog, 17 november 2026: Windows security at Ignite 2026: Start secure, protect what matters, prepare for AI
- Windows IT Pro Blog, 17 november 2026: Windows 365 at Ignite 2026: Introducing new Cloud PC capabilities for people, agents and IT
- Microsoft: Microsoft Ignite 2026 Book of News
Forrict
AWS expert en consultant bij Forrict, gespecialiseerd in cloud architectuur en AWS best practices voor Nederlandse bedrijven.